En 2026, la gestion d’un réseau d’entreprise exige une supervision centralisée capable d’absorber des flux de données toujours plus denses. Avec la généralisation des environnements multi-sites et l’intégration de nouvelles normes sans fil, les administrateurs informatiques font face à des défis complexes de configuration et de maintenance au quotidien.
C’est pour répondre à ces enjeux techniques que s’est structurée la solution TP-Link Omada, un écosystème matériel et logiciel conçu pour unifier l’administration des infrastructures. Pilotée par un contrôleur SDN (Software-Defined Networking) opérant sous la version 6.3, cette plateforme permet de coordonner les routeurs, les commutateurs et les récents points d’accès Wi-Fi 7 depuis une interface unique. Ce guide détaille l’architecture, le déploiement et les méthodes de configuration de cet environnement réseau.
En bref : l’essentiel de la solution TP-Link Omada SDN
Voici les caractéristiques fondamentales de l’écosystème réseau TP-Link Omada pour les entreprises.
- Administration centralisée : le contrôleur SDN permet de piloter jusqu’à 10 000 équipements (routeurs, switchs JetStream et bornes EAP) depuis une seule interface.
- Matériel de nouvelle génération : la gamme intègre des points d’accès Wi-Fi 7, dont le modèle d’entrée de gamme EAP773 proposé autour de 170 €, complété par des switchs administrables JetStream.
- Déploiement et architecture : la plateforme facilite l’option Cloud globale pour la gestion multi-sites via un modèle économique sans frais de licence récurrents pour la version logicielle.
Architecture et composants de l’écosystème TP-Link Omada SDN
L’infrastructure d’un réseau d’entreprise sous TP-Link Omada repose sur une séparation stricte entre le plan de contrôle et le plan de données. Cette approche centralise la gestion tout en laissant le traitement du trafic aux équipements dédiés. Ce Guide Omada 2026 détaille les meilleures pratiques pour optimiser ces déploiements.
Les modes de supervision et contrôleurs
La console d’administration se décline en plusieurs formats selon la taille de l’infrastructure. Les administrateurs peuvent opter pour des boîtiers physiques autonomes, allant des modèles compacts pour petites structures jusqu’au contrôleur haute densité OC400. D’après les données tarifaires du marché en 2026, ce dernier est proposé autour de 695 € et cible les déploiements massifs.
Pour les équipes préférant héberger leur propre solution, le logiciel Omada Network Application s’installe directement sur un serveur local. La version actuelle (v6.3.0.45) est nativement compatible avec :
- Les environnements Windows Server.
- Les distributions Linux x64, notamment Ubuntu et Debian.
- Les architectures basées sur le provisionnement Cloud pour une gestion multi-sites.
Équipements réseau : points d’accès Wi-Fi, switches et routeurs VPN
La sécurisation et la distribution du trafic débutent à la frontière de l’infrastructure avec le routeur VPN Multi-Gigabit. À titre d’exemple, le modèle ER707-M2, commercialisé aux alentours de 166 € selon les relevés de 2026, gère le routage avancé, le Multi-WAN et intègre un pare-feu pour protéger les échanges externes tout en assurant le montage de tunnels cryptés pour les collaborateurs distants.
Le signal est ensuite distribué par un switch administrable de la gamme JetStream. L’adoption des nouvelles normes sans fil impose des exigences énergétiques strictes sur ces commutateurs :
- Le support du protocole PoE++ devient nécessaire pour alimenter les bornes très haut débit.
- La gestion fine de la configuration VLAN permet d’isoler efficacement les flux critiques.
En bout de chaîne, le point d’accès Wi-Fi garantit la couverture sans fil professionnelle. La transition vers le Wi-Fi 7 s’opère avec des modèles plafonniers tri-bandes de la série EAP700 conçus pour les environnements denses. Le modèle EAP773, équipé d’un port PoE+ 10 GbE pour éviter tout goulot d’étranglement, est ainsi disponible à partir de 170 €.
L’ensemble de cette chaîne matérielle TP-Link Omada est supervisé par le contrôleur SDN. L’utilisation du contrôleur logiciel facilite le diagnostic depuis la console d’administration avant tout provisionnement Cloud, soutenant la gestion globale du réseau d’entreprise.
Contrôleur Omada : options de déploiement matériel, logiciel ou Cloud
Ce Guide Omada 2026 souligne que le choix de l’architecture de supervision détermine la flexibilité de l’infrastructure. Pour les installations locales, les boîtiers physiques dédiés opèrent de manière autonome sans exiger de frais de licence récurrents. D’après les spécifications officielles de TP-Link, un modèle d’entrée de gamme comme l’OC200 gère de manière centralisée les équipements réseau des petites structures.
Les équipes informatiques privilégient souvent une approche logicielle ou hébergée pour les environnements plus vastes. Le contrôleur SDN virtuel s’installe gratuitement sur un serveur sur site, son passage à l’échelle dépendant exclusivement des ressources de la machine hôte. L’alternative entièrement dématérialisée se structure quant à elle autour de deux offres distinctes :
- L’édition Cloud Essentials, accessible gratuitement pour les petites topologies.
- L’édition Cloud standard, facturée par appareil pour activer les fonctionnalités d’entreprise avancées.
Le recours au provisionnement Cloud transforme les méthodes de déploiement multi-sites. Les administrateurs exploitent la fonction Zero-Touch Provisioning (ZTP) pour pousser les configurations à distance, éliminant le besoin d’une intervention technique sur place. Cette centralisation unifie également la gestion de la haute disponibilité et la planification des sauvegardes, assurant une restauration rapide des paramètres en cas d’incident sur le réseau d’entreprise.
Guide Omada 2026 : installation et configuration du contrôleur
La mise en service d’un réseau d’entreprise nécessite une préparation rigoureuse de l’environnement d’hébergement. L’initialisation de la plateforme centralise ensuite l’application des politiques de sécurité et de routage sur l’ensemble des équipements.
Prérequis systèmes et déploiement initial
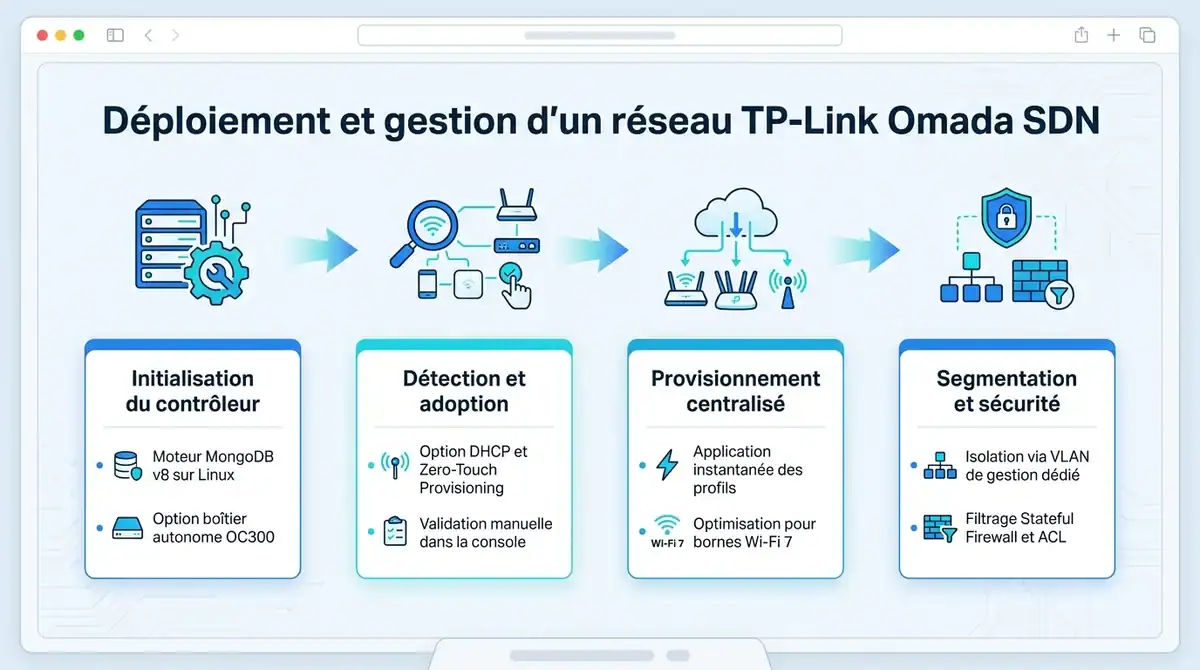
L’installation de la suite logicielle Omada Network Application sur un serveur Linux exige une mise à jour des dépendances. Le système requiert désormais le moteur de base de données MongoDB v8 pour garantir la persistance des données et des journaux.
Pour les administrateurs souhaitant s’affranchir de la maintenance d’un système d’exploitation, l’utilisation de boîtiers physiques reste pertinente. Un contrôleur matériel autonome comme l’OC300 permet de piloter l’infrastructure localement, sans nécessiter d’abonnement lié au provisionnement Cloud.
Paramétrage avancé et gestion des liaisons
Une fois la console d’administration active, l’implémentation de la politique réseau s’appuie sur les évolutions récentes du système. La version v6.3 introduit des outils d’analyse automatisée pour faciliter le diagnostic au quotidien :
- La détection intelligente des anomalies réseau.
- L’analyse automatique des causes profondes.
- La configuration dynamique des ports de liaison montante (Dynamic Uplink Port).
Ces mécanismes simplifient l’intégration des équipements de dernière génération. Le système est spécifiquement optimisé pour gérer le flux de données d’un point d’accès Wi-Fi 7, à l’image des bornes plafonnières exploitant un port Ethernet 10 Gbps.
Initialisation et adoption des équipements réseau
L’intégration d’un nouveau matériel dans l’écosystème TP-Link Omada repose sur un processus de détection automatisé, tel que détaillé dans notre Guide Omada 2026. Lorsqu’un routeur, un commutateur ou un point d’accès Wi-Fi est raccordé physiquement, il doit localiser le système de gestion pour recevoir ses instructions. Cette communication s’établit généralement via :
- L’option DHCP dédiée, qui transmet directement l’adresse IP du serveur d’administration.
- La fonction Zero-Touch Provisioning (ZTP), basée sur une clé de périphérique unique pour les déploiements distants.
Une fois détecté par le système en v6.3, l’équipement s’affiche avec le statut « En attente » dans l’interface. L’administrateur valide alors manuellement l’action d’adoption pour lier définitivement l’appareil au site concerné. Cette validation déclenche le provisionnement immédiat des paramètres globaux, évitant ainsi toute configuration individuelle fastidieuse.
La mise en place des profils d’accès s’effectue de manière centralisée dès que l’adoption est confirmée. Le contrôleur pousse instantanément les règles de sécurité, la configuration VLAN et les attributions de sous-réseaux vers le nouveau matériel. À titre d’exemple, l’intégration d’une borne Wi-Fi 7 comme le modèle EAP773 s’opère en quelques secondes pour diffuser immédiatement les SSID de production.
Segmentation VLAN et règles de sécurité
Dans le cadre de ce Guide Omada 2026, la sécurisation d’une infrastructure passe inévitablement par une séparation logique des flux. Les recommandations d’architecture pour l’écosystème TP-Link préconisent d’isoler strictement les interfaces d’administration du matériel réseau.
La première étape consiste à abandonner le VLAN activé par défaut au profit d’un sous-réseau virtuel dédié à la gestion. Cette configuration VLAN spécifique (souvent identifiée comme un VLAN de gestion dédié) regroupe uniquement les routeurs, les commutateurs et les bornes sans fil, rendant les interfaces de pilotage invisibles pour les utilisateurs finaux.
Pour empêcher les communications non sollicitées entre les différents départements ou les réseaux invités, l’administrateur s’appuie sur le pare-feu d’état (Stateful Firewall) intégré aux passerelles. Le filtrage du trafic s’opère via des listes de contrôle d’accès (ACL) appliquées directement sur le routeur ou le switch administrable :
- Les règles Gateway ACL ou Switch ACL bloquent les requêtes entrantes non autorisées entre les sous-réseaux.
- L’utilisation des états de connexion Established/Related autorise uniquement le trafic de retour légitime.
- Cette méthode isole efficacement les objets connectés (IoT) tout en maintenant leur accès à Internet.
Enfin, la prévention des attaques par sur-marquage (VLAN Hopping) nécessite de renforcer la segmentation classique par VLAN. Le système Omada gère nativement l’authentification centralisée couplée à l’assignation dynamique de VLAN. Lorsqu’un collaborateur se connecte, le réseau vérifie ses identifiants et place automatiquement son port physique ou sa session sans fil dans le segment correspondant à son profil de sécurité.
Évolutions des firmwares et événements Omada Tour 2026
L’écosystème TP-Link Omada maintient un cycle de mises à jour régulier pour adapter son infrastructure aux nouvelles exigences matérielles. En parallèle, le fabricant va à la rencontre des professionnels du secteur pour présenter ses dernières avancées techniques.
Afin d’accompagner les intégrateurs, le programme Omada Tour 2026 fait étape dans plusieurs grandes villes françaises, dont Paris, Lyon, Aix-en-Provence et Nantes. D’après les communications officielles de la marque, ces rencontres techniques illustrent la convergence entre la gestion du réseau d’entreprise, la cybersécurité et les systèmes de vidéosurveillance VIGI.
Ces événements s’inscrivent dans le cadre du programme partenaire SolutionX. Celui-ci propose des formations certifiantes gratuites permettant aux techniciens de valider leurs compétences, notamment via les modules OCNA Wireless, OCNA Routing & Switching ou VCSA VIGI.
Côté système, le Firmware v6 apporte des ajustements majeurs pour la gestion des environnements denses. Le tableau suivant synthétise les principales nouveautés déployées sur l’infrastructure :
| Composant de l’écosystème | Évolutions techniques et nouveautés 2026 |
|---|---|
| Contrôleur SDN (v6.1 et ultérieures) | Intégration d’une optimisation radio dynamique pilotée par l’intelligence artificielle pour stabiliser les liaisons Wi-Fi 7. |
| Gamme Omada Fusion | Lancement de la série Fusion Gateway (incluant le modèle 2.5G), fusionnant les fonctions de routeur et de contrôleur réseau. |
| Ateliers Omada Tour | Démonstrations pratiques sur la convergence unifiée des équipements (Multi-Gigabit, Wi-Fi 7 et vidéosurveillance VIGI). |
L’introduction de la gamme Fusion Gateway marque une évolution notable dans l’architecture matérielle. En regroupant le routage et la console d’administration au sein d’un châssis unique, cette solution vise à simplifier le déploiement physique dans les locaux techniques restreints.
Foire aux questions sur la gestion du réseau TP-Link Omada
- Comment procéder à la mise à jour du contrôleur sans interruption de service ?
- L’architecture sépare le plan de contrôle du trafic de données. Lors de la mise à jour du contrôleur SDN, les équipements continuent de traiter les paquets localement. De plus, l’écosystème intègre nativement les technologies Omada Mesh et Auto Failover, garantissant un basculement sans coupure visible pour les utilisateurs en cas de défaillance d’un point d’accès Wi-Fi.
- L’utilisation de la console Cloud Omada nécessite-t-elle un abonnement payant ?
- Le provisionnement Cloud hébergé par TP-Link implique une licence par équipement pour les fonctions avancées. Toutefois, il est possible d’obtenir une gestion distante via la console d’administration sans abonnement en déployant un contrôleur matériel sur site derrière le pare-feu. La gamme s’étend du modèle OC200 jusqu’à l’OC400, ce dernier étant capable de piloter jusqu’à 1 000 équipements sur le réseau d’entreprise.
- Comment assurer la redondance de la connexion Internet avec cette solution ?
- La tolérance aux pannes s’appuie sur un routeur VPN Gigabit. Un modèle comme le TP-Link Omada ER605 gère la répartition de charge et la redondance en prenant en charge jusqu’à 4 ports WAN configurables. Il est généralement associé à un switch administrable pour maintenir la configuration VLAN en cas de basculement de la liaison principale.
- Quels sont les équipements requis pour déployer la norme Wi-Fi 7 ?
- Le déploiement s’appuie sur des modèles plafonniers tri-bandes de dernière génération. La gamme inclut l’EAP773 (BE9300), ainsi que le modèle haute densité EAP783 (BE19000) pour les environnements les plus exigeants.
Conclusion : optimiser son infrastructure réseau d’entreprise
Ce Guide Omada 2026 démontre que l’écosystème TP-Link Omada apporte une souplesse d’administration décisive pour structurer un réseau d’entreprise. La centralisation via le contrôleur SDN facilite la supervision continue et l’application des politiques de sécurité sur l’ensemble des équipements, qu’ils soient déployés localement ou sur des sites distants.
Afin d’exploiter pleinement la norme Wi-Fi 7 et son très haut débit, une infrastructure physique rigoureuse est requise pour éviter les goulots d’étranglement. La maintenance préventive et le déploiement s’articulent autour de ces axes techniques :
- L’installation d’un câblage réseau haute performance pour relier chaque point d’accès Wi-Fi.
- L’utilisation d’un switch administrable Multi-Gigabit supportant la télé-alimentation PoE appropriée afin de délivrer la puissance requise par les bornes haute densité.
- La mise à jour régulière de la console d’administration vers les dernières versions disponibles pour maintenir l’efficacité des règles de roaming.